Policy DMARC: la differenza fondamentale tra p=quarantine e p=reject
Cosa sono le policy DMARC e perché sono importanti?
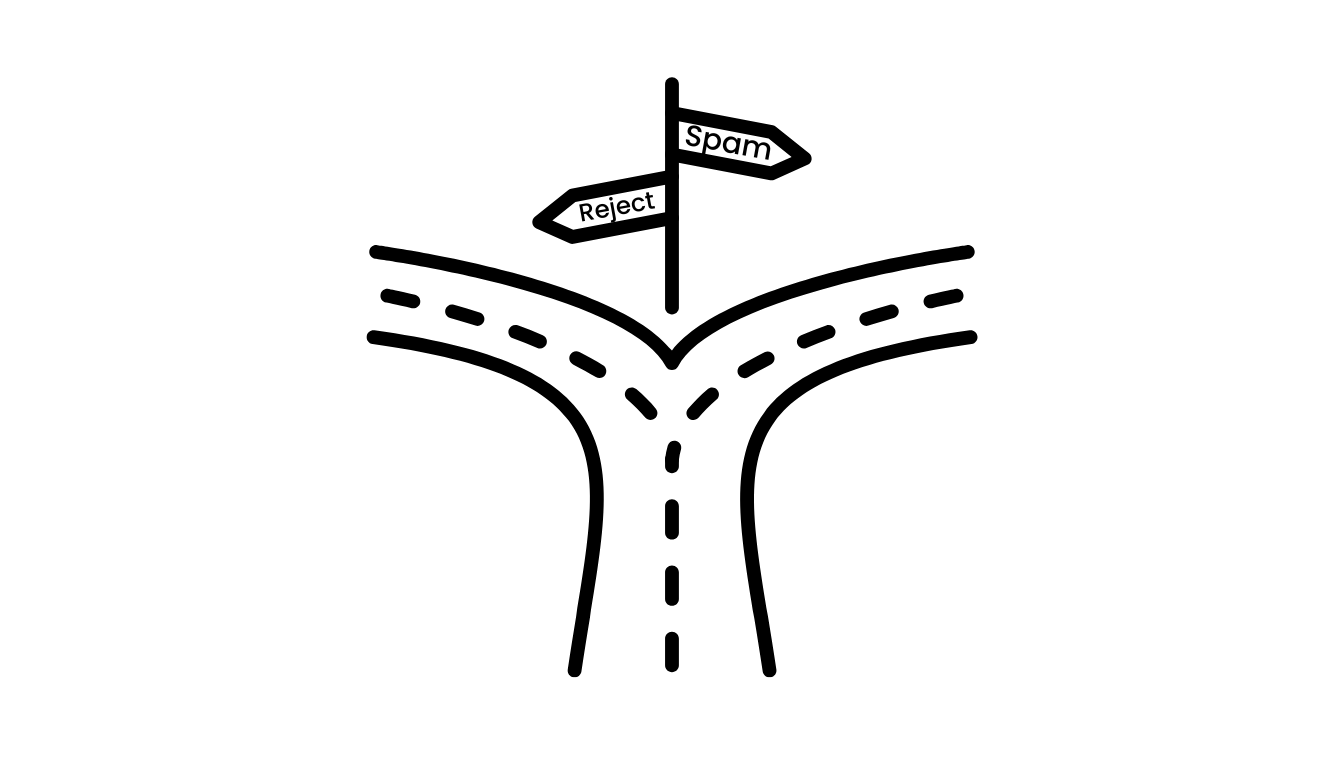
Le policy DMARC (Domain-based Message Authentication, Reporting, and Conformance) indicano ai server di posta elettronica riceventi come gestire le e-mail che non superano i controlli di autenticazione. Le due opzioni principali di applicazione, p=quarantine e p=reject, offrono diversi livelli di protezione e di esperienza utente per il vostro dominio.
p=quarantine - Contrassegnare e isolare le e-mail sospette
- Come funziona: con p=quarantine, le e-mail che non superano l'autenticazione DMARC non vengono consegnate alla casella di posta, ma vengono inviate alla cartella spam o alla cartella della posta indesiderata del destinatario.
- Vantaggi: questo approccio riduce il rischio di phishing e spoofing, consentendo agli utenti di esaminare le e-mail potenzialmente legittime che non hanno superato l'autenticazione.
- Caso d'uso: ideale per le organizzazioni che stanno passando a un'applicazione più rigorosa, riducendo al minimo il rischio di perdere e-mail autentiche a causa di una configurazione errata.
p=reject - Blocca completamente le e-mail non autorizzate
- Come funziona: con p=reject il server di destinazione rifiuta direttamente le e-mail che non superano l’autenticazione DMARC: non arrivano né nella casella di posta né nella cartella spam.
- Vantaggi: offre la massima protezione contro phishing e spoofing, perché i messaggi fraudolenti non raggiungono mai il destinatario.
- Caso d’uso: ideale per le organizzazioni che, grazie ai report DMARC, hanno già verificato che tutte le fonti legittime siano autenticate con SPF e DKIM.
Differenze chiave e fattori decisionali
- Quarantena: consente di creare una rete di sicurezza, catturando le e-mail sospette senza bloccarle completamente, il che può contribuire a ridurre i falsi positivi.
- Rifiuta: offre la protezione più forte, ma richiede la certezza che tutte le fonti legittime siano autenticate correttamente.
| Criteri | Azione sulle e-mail non riuscite |
Impatto sull'utente | Livello di sicurezza |
| p=quarantine |
Inviato alla cartella spam/spazzatura | L'utente può esaminare la posta sospetta | Moderato-Alto |
| p=reject |
Bloccato, non consegnato | L'utente non vede mai l'e-mail | Massima |
Migliori pratiche per la scelta e l'implementazione delle policy DMARC
- Iniziare con p=none: per il monitoraggio, poi passare a p=quarantine per catturare le e-mail sospette e infine a p=reject per l'applicazione completa.
- Esaminare regolarmente i rapporti DMARC: per identificare le fonti legittime che potrebbero necessitare di modifiche all'autenticazione.
- Collaborare con i team IT e di sicurezza: per garantire una transizione senza problemi e ridurre al minimo le interruzioni delle comunicazioni aziendali.
Avete bisogno di aiuto per scegliere il giusta policy DMARC?
Contattate i nostri esperti per avere una guida esperta sulla protezione del vostro dominio e sull'ottimizzazione del vostro flusso di e-mail!
Esplorate la nostra FAQ su Perché l'applicazione del DMARC è alla base di un'implementazione BIMI di successo per scoprire come queste politiche consentono un branding avanzato delle e-mail.
p=quarantine: le e-mail sospette finiscono nello spam, consentendo la revisione da parte degli utenti e riducendo il rischio di perdita di messaggi legittimi.
p=reject: le e-mail non autorizzate vengono bloccate completamente, garantendo il massimo livello di protezione.
Applicazione progressiva: iniziate con il monitoraggio, poi passate alla quarantena e al rifiuto per ottenere sicurezza e recapitabilità ottimali.